Госучреждения Петербурга и Ленобласти увеличили закупки антифрод-решений
Участники рынка полагают, что расходы на защиту инфраструктуры продолжат расти
В январе-августе этого года в Санкт-Петербурге и Ленинградской области объем закупок антифрод-решений по 44-ФЗ, которые проводят государственные ведомства и муниципалитеты составил 10,2 млн руб. Год к году он вырос на 52,8%, следует из данных системы по работе с тендерами «Тендерплан».
При этом основными заказчиками таких систем остаются государственные компании, которые работают по 223-ФЗ. За восемь месяцев этого года они выделили на эти решения 76,5 млн руб., что на 3,7% меньше, чем годом ранее. В результате суммарный объем закупок антифрод-систем в двух регионах в январе-августе составил 86,7 млн руб., показав небольшой прирост на 0,7% год к году.
В прошлом году пики спроса приходились на март, июнь и июль. В 2026 г. основной объем заказов пришелся на июнь. Доля закупок у субъектов малого и среднего предпринимательства год к году снизилась с 16,7% до нуля, указывают аналитики «Тендерплана».
На форуме Gisdays эксперты рассмотрели подходы к оптимизации расходов на киберзащиту, угрозы, связанные с внедрением искусственного интеллекта, а также вектор дальнейшего развития рынка информационной безопасности.
Заместитель генерального директора – технический директор компании «Газинформсервис» Николай Нашивочников отметил, что рынок кибербезопасности в 2025 г. вырос на 16% до 364 млрд руб. По его словам, одна из главных тенденций, с которой сталкиваются как разработчики ИТ-решений, так и заказчики, — развитие искусственного интеллекта. С одной стороны, агентные системы упрощают поиск потенциальных угроз, расследование инцидентов и принятие дальнейших решений по защите инфраструктуры. С другой, позволяют мошенникам создавать дипфейки, проводить разведку уязвимостей и генерировать фишинговые сценарии.
Теневой искусственный интеллект может стать главным риском для ИТ-устойчивости компаний, считает директор по кибербезопасности «СберТех» Всеслав Соленик. «ИИ-агенты становятся таким же субъектом в инфраструктуре, как и человек. Они уже могут действовать за пределами тех прав, которые предполагались их разработчиками», — отметил он.
Руководитель группы защиты инфраструктурных ИТ-решений «Газинформсервиса» Сергей Полунин назвал ИИ мультипликатором киберинцидентов: благодаря ему растет скорость и масштаб уже известных техник злоумышленников. «Но сложные атаки все же осуществляются при активном участии человека», — добавил он.
Вместе с тем в Министерстве цифрового развития, связи и массовых коммуникаций планируют разработать классификацию внедряемых компаниями решений на основе ИИ по уровню риска, рассказал на полях форума заместитель директора департамента обеспечения кибербезопасности ведомства Григорий Сальников. Однако подходы к соответствующей диверсификации еще только предстоит сформировать. Так как одна технология может использоваться как изолированно от человека, например, для анализа текста, так и в системах беспилотного транспорта, где цена ошибки значительно выше, отметил он.
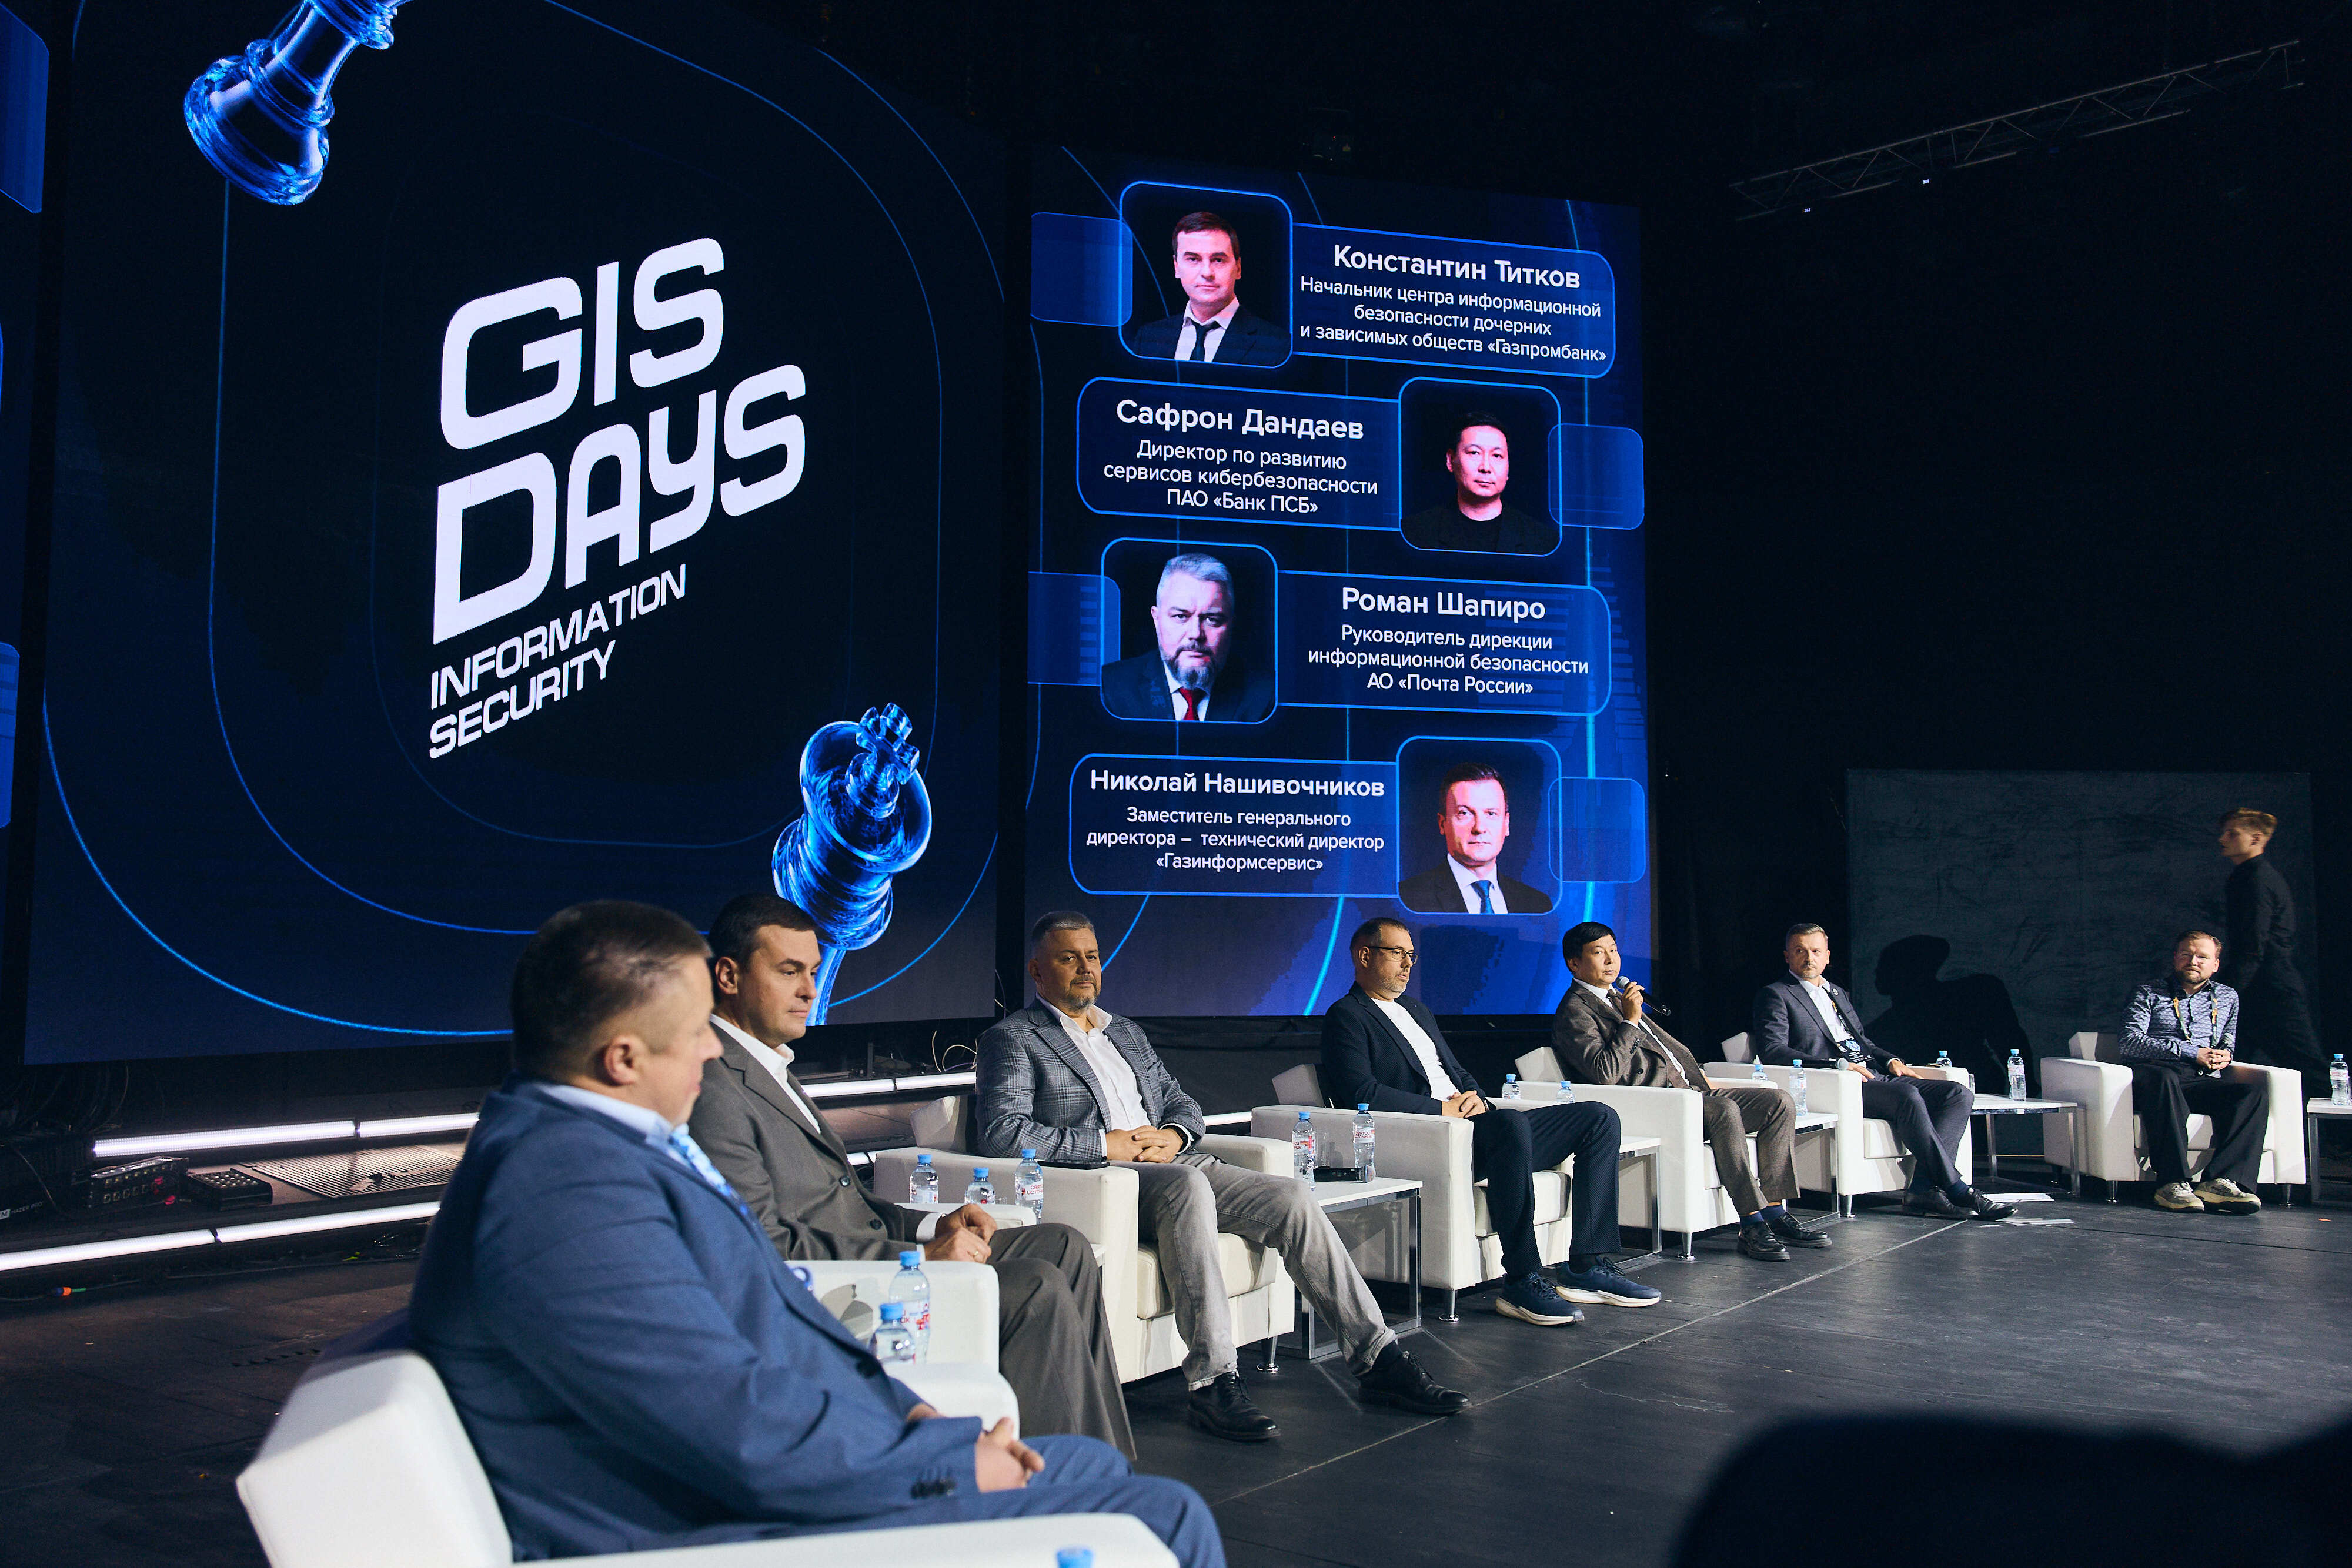
Директор по развитию сервисов кибербезопасности ПАО «Банк ПСБ» Сафрон Дандаев добавил, что именно ИИ становится тем фактором, который ограничивает возможности оптимизации бюджетов заказчиков на антифрод-решения.
Впрочем универсального бюджета на кибербезопасность быть не может, полагает руководитель службы маркетинга «Газинформсервиса» Григорий Ковшов. Объем инвестиций в защиту инфраструктуры зависит от размера предприятия и сферы деятельности. Так, например, среднему бизнесу нужна кардинально другая архитектура информационной безопасности, нежели крупному. «Влияние на непрерывность бизнеса, ценность и чувствительность данных и возможность восстановления — это те критерии, с которых нужно начинать», — считает эксперт.
Директор департамента информационной безопасности ПАО «Аэрофлот» Дмитрий Балдин подчеркнул, что компаниям не следует рассматривать обучение и привлечение высококвалифицированного персонала как направления для сокращения расходов. Он подчеркнул, что фишинг остается одним из самых распространенных способов проникновения мошенников в инфраструктуру, и сотрудники должны быть подготовлены к подобным атакам. Кроме того, по его словам, нельзя отказываться от круглосуточного мониторинга угроз, так как злоумышленники могут готовить атаку в любой момент.
При этом эксперты обращают внимание на необходимость защиты среднего бизнеса. Часть компаний строит собственную кибербезопасность на основе решений с открытым кодом. Участники рынка полагают, что такой подход допустим, но специалистам нужно помнить о рисках.
«Открытый код — это не гарантия безопасности, а иногда даже наоборот. Но и говорить о невозможности использования таких решений тоже избыточно, особенно для компаний с ограниченным бюджетом. Их очевидный плюс — легкость внедрения», — рассказал руководитель дирекции информационной безопасности «Почты России» Роман Шапиро.
По словам Сальникова, российский рынок информационной безопасности повторяет путь ИТ, осуществляя движение от небольших локальных решений к платформам. Пока такой подход преимущественно реализуется в крупных холдингах, так как он требует большого штата специалистов. Однако его можно масштабировать и на малый и средний бизнес через подписную модель, считает эксперт.
Полунин добавил, что ИБ-платформы решают проблему консолидации разрозненных данных и сигналов. «Современные платформы позволяют интегрировать решения разных вендоров и не закрываться внутри одного», — рассказал он.
Начальник центра информационной безопасности дочерних и зависимых обществ «Газпромбанка» Константин Титков согласен, что платформу целесообразно строить вокруг центра мониторинга. Аналитикам нужны данные из разных систем, включая состав объекта, его уязвимости, журналы событий, сетевой трафик. Видимость этой информации сокращает время обнаружения угроз и реагирования на них.
«Следующим шагом может быть подключение к платформе автоматического модуля, изолирующего часть инфраструктуры в момент атаки. Но нужно исключить возможность ложного срабатывания», — считает эксперт.
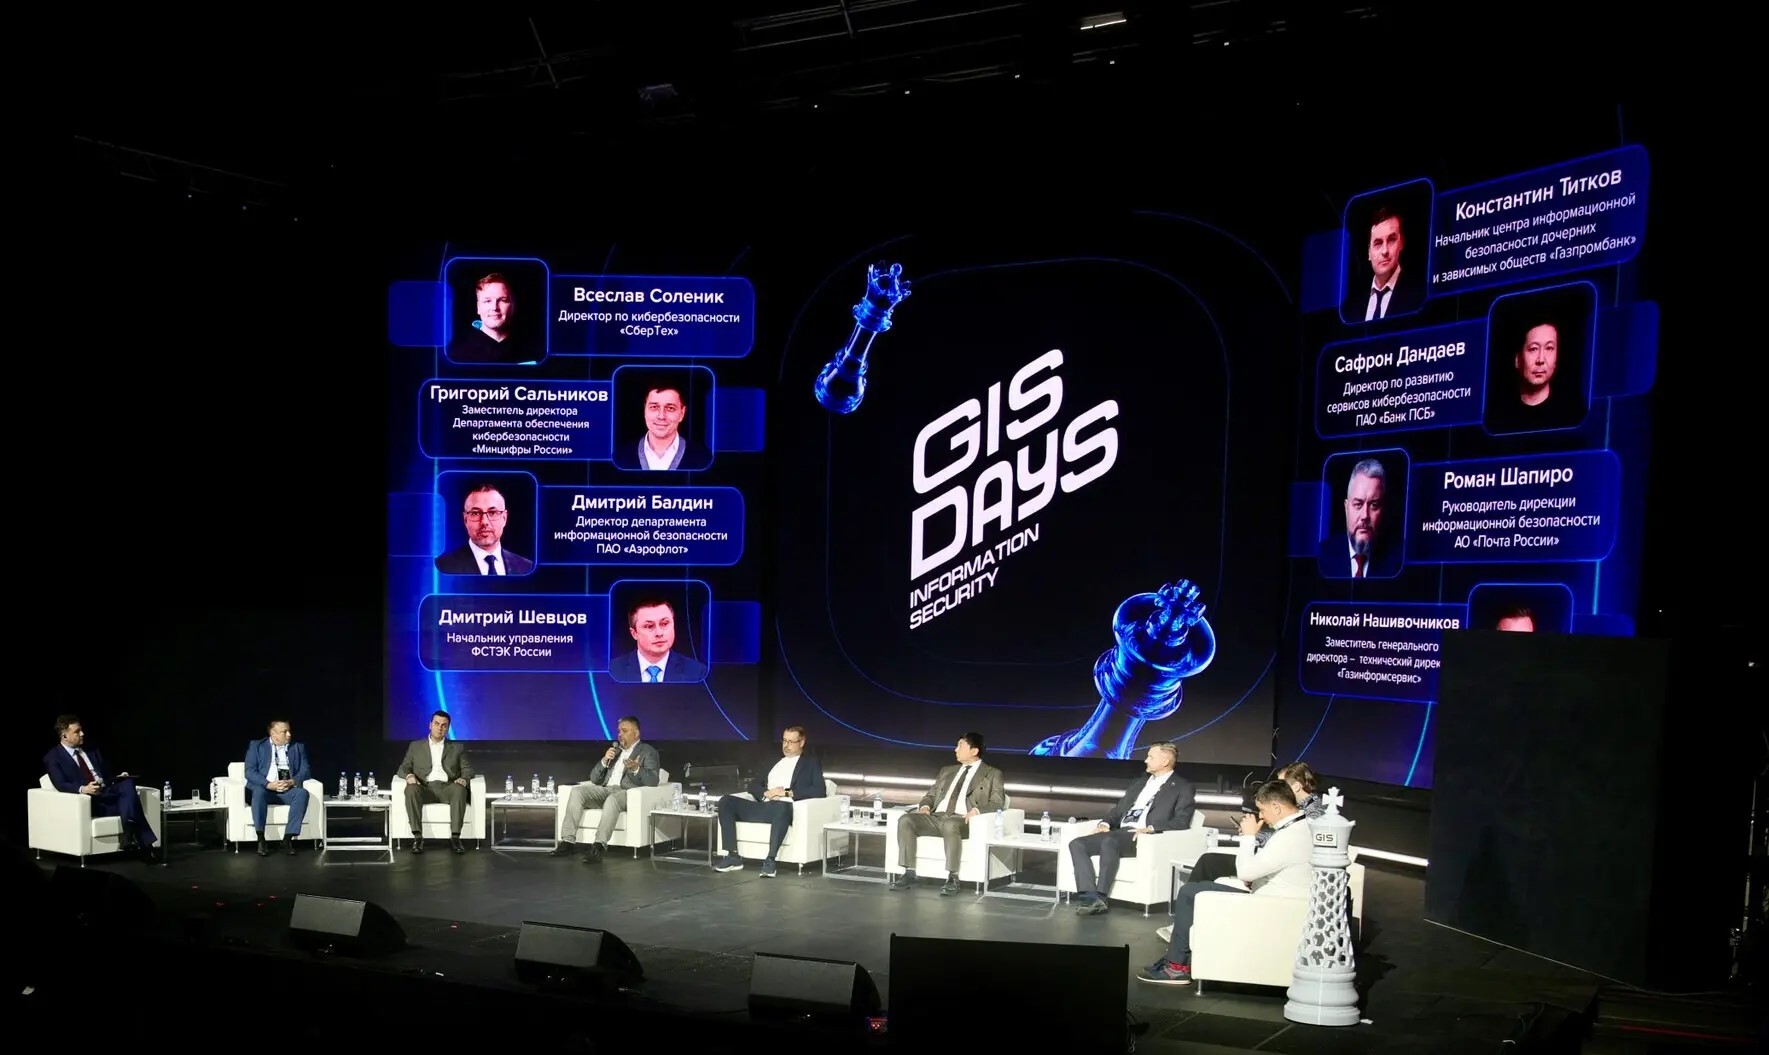
Начальник управления Федеральной службы по техническому и экспортному контролю (ФСТЭК) Дмитрий Шевцов отметил, что ведомство видит необходимость в расширении методических рекомендаций для защиты информации, а проект национального стандарта безопасной разработки технологий ИИ в ближайшее время представят в Росстандарт. «До конца года мы планируем утвердить данный документ», — сказал Шевцов.
Шапиро добавил, что небольшим организациям стоит начинать с анализа действующих документов ФСТЭК: по ним можно ориентироваться в классах и типах средств защиты. Дандаев резюмировал, что кибербезопасность начинается с актуальной модели угроз для конкретной организации. Компаниям, по его словам, необходимо вести учет активов и поддерживать видимость инфраструктуры.
При этом главный структурный сдвиг в отрасли информационной безопасности уже произошел, подытожил Полунин. Бизнес уже перешел от попыток предотвратить все возможные атаки к управлению киберустройчивостью, заключил он.